Vous avez tous des enregistrements qui restent verrouillés dans vos traitements 5250, par exemple parce que la personne à quitter son poste.
Vous voulez donc qu’au bout d’un certain temps, votre programme déverrouille l’enregistrement
Vous avez une première solution qui est système
Elle se base sur les valeurs systèmes
QINACTITV qui indique un délai en seconde
QINACTMSGQ ou vous indiquez:
Une MSGQ, un message CPI1126 sera envoyé, à vous de mettre en place un watcher qui analyse et traite ces messages
*DSCJOB votre travail sera déconnecté et le système tentera de vous reconnecter (attention ca ne déverrouille pas toutes les ressources)
*ENDJOB votre travail sera arrêté, et donc tous sera libéré avec risques de déphasage dans votre base de données.
Mais vous pouvez être plus précis en le prévoyant dans les développements que vous ciblerez comme étant sensible, voici un exemple ci-dessous .
Notre exemple commenté
Dans le DSPF, vous devrez compiler votre écran avec un paramètre WAITRCD(délai en secondes), passer ce délai le système quittera le READ en attente.
Vous pouvez également indiquer ce paramètre temporairement par la commande OVRDSPF
Dans le programme RPGLE
Vous devrez indiquer l’option maxdev(*file) sur votre écran (c’est celle qui vous permet d’avoir plusieurs travails sur le même écran, pour faire une bataille navale par exemple)
Dans votre traitement vous ne pouvez pas utiliser l’instruction EXFMT (qui est un condensé d’un write et d’un read)
Vous devez explicitement indiquer les 2 instructions
WRITE du format ;
READ du fichier ;
Pour tester et savoir si vous avez dépassé le delai, vous pouvez tester la fonction %status qui vous renverra la valeur 01331 si vous avez débordé, vous pouvez également utiliser L’infds de votre écran.
Voici un exemple ou on a mis que ce qui est indispensable, à vous d’ajouter ce qui sera nécessaire à votre cas .
L’écran DSPF
A* OPTIONS DE COMPILE pour GDDS -------------------->
A*<COMP>WAITRCD(60)</COMP>
A* ------------------------------------------------->
A*
A                                      DSPSIZ(24 80 *DS3)
A                                      CA03(03)
A                                      INDARA
A          R FMT01
A*
A                                      INVITE
A                                  5  3'Votre format de saisie'
A                                  7 12'Zone 1 :'
A            ZONE1          4   B  7 23
A                                 22  2'F3=Exit'
Dans notre exemple nous utilisons GDDS qui permet de mémoriser les options de compile pour les DSPF chez vous, vous devrez le mettre dans la commande de création de votre écran
==>CRTDSPF … WAITRCD(60) …
Le RPGLE
**free
// Ecran compiler avec WAITRCD(60)
dcl-f TESTDSPF workstn
 maxdev(*file) ;
 //
   dou     *in03        ;
  // remplace un EXFMT insensible au Paramètre WAITRCD
       write FMT01   ;
       read(e) TESTDSPF ;
  // 11331 indique que le temps est dépassé
  select  ;
  when  (%status  = 01331) ;
       dsply  'temps dépassé ...' ;
       *in03  = *on ;
  // F3 activé
  when *in03   ;
       dsply  'sortie demandée .' ;
  // Touche entrée avec  lecture des zones
  other    ;
       dsply  'validation ok ...' ;
  endsl    ;
 enddo  ;
//
*inlr = *on ;
Conclusion :
C’est simple et efficace et certains traitements devraient avoir cette option
Vous pouvez aussi utiliser facilement cette technique pour faire du rafraichissement auto, par exemple un tableau de bord toutes les 3 minutes …
Voir également cet exemple en CLP dans un article précédent ici : https://www.gaia.fr/reaffichage-automatique-dun-dspf/
Le programme de substitution d’invite (prompt override program) vous permet de pouvoir précharger les valeurs d’une commande afin de pouvoir modifier les paramètres existants. Comme les commandes CHGUSRPRF, CHGCMD etc…
Dans mon exemple, j’ai créé une commande CHGCLIENT afin de pouvoir modifier le libellé et le pays d’un client. Je veux que l’utilisateur saisisse le numéro du client et que ma commande récupère les valeurs actuelles. On est d’accord qu’il faudrait rajouter plus de contrôles mais c’est pour montrer le fonctionnement.
Tout d’abord il faut créer la commande en précisant le mot clé KEYPARM(*YES) sur les paramètres clé.
Ecrire ensuite le programme de récupération des données du client (CHGCLIENTO). Dans mon exemple c’est un programme RPG mais vous pouvez faire un programme CL.
Il doit recevoir en paramètres :
1. Le nom de la commande (alpha de 10)
2. Les paramètres clés (numéro client pour moi)
3. La suite des paramètres de la commande (LIBELLE et PAYS). Il faudra préciser la taille du paramètre en hexa en début de variable.
Ecrire le programme de traitement de la commande (CHGCLIENT).
Il ne vous restera plus qu’à créer votre commande en précisant le paramètre PMTOVRPGM
Exemple : CRTCMD CMD(CURLIB/CHGCLIENT) PGM(CURLIB/CHGCLIENT) TEXT(‘Modification client’) PMTOVRPGM(*CURLIB/CHGCLIENTO)
Au lancement de la commande, vous saisissez le numéro du client et les autres informations seront chargées.
Dans un précédent poste, nous avons expliqué comment changer les options le menu ATTN , https://www.gaia.fr/menu-attn/
Nous allons voir maintenant comment faire, si vous voulez interdire le menu ATTN ou restreindre l’usage du menu sys request
il faut savoir que c’est un panel de groupe QSYS/QGMNSYSR qui est lancé
La méthode radicale c’est d’interdire ce menu
==>GRTOBJAUT OBJ(QSYS/QGMNSYSR) OBJTYPE(PNLGRP) USER(PUBLIC) AUT(*EXCLUDE)
A ce moment la seul, les utilisateurs *ALLOBJ auront accès à ce menu.
Si vous voulez ajouter des utilisateurs , vous pouvez par exemple ajouter une liste d’autorisations sur le panel de groupe.
il vous suffira alors d’ajouter les utilisateurs dans la liste pour qu’il accède à ce menu, vous pouvez utiliser un groupe
Vous avez une deuxième solution à base de programme d’exit
C’est le point d’exit QIBM_QWT_SYSREQPGMS, vous pourrez ajouter votre programme par ==>WRKREGINF
Ce programme reçoit 2 paramètres et renvoi la valeur 0 dans une paramètre intégrer pour interdire l’accès au menu
Voici
Voici 2 squelettes
1 en CLLE
2 en RPGLE
Dans les 2 programmes vous devrez implémenter votre algorithme de contrôle.
Conclusion :
A vous de choisir la méthode qui vous convient , la deuxième peut vous permettre d’avoir plus de finesse par exemple un rôle dans un ERP , mais vous devrez développer du code
La première est souvent suffisante dans beaucoup de cas, attention au changement de version ce paramétrage sera perdu pas de développement gestion par ==>EDTAUTL
Il est déconseillé d’utiliser les 2 en même temps
Voila simple et efficace , à vous de jouer
Vous avez des possibilités en standard sur votre IBMi :
Pour générer du PDF
Pour générer du CSV
Pour Générer du TXT
Comment rendre efficace et intégrer ces fichiers sous WINDOWS ?
1 ) Le profil utilisateur propose en standard un répertoire par défaut, /home/votreuser.
Vous devez créer cette directory qui deviendra alors votre répertoire par défaut.
La prise en compte est à la prochaine connexion
Vous pouvez contrôler en faisant
==> WRKLNK
2 ) Sur l’ibmi vous devez monter un partage, s’il n’existe pas encore sur le répertoire /home
3 ) Sur votre PC il est conseillé de monter un partage windows sur /home/votreuser chez nous lettre P.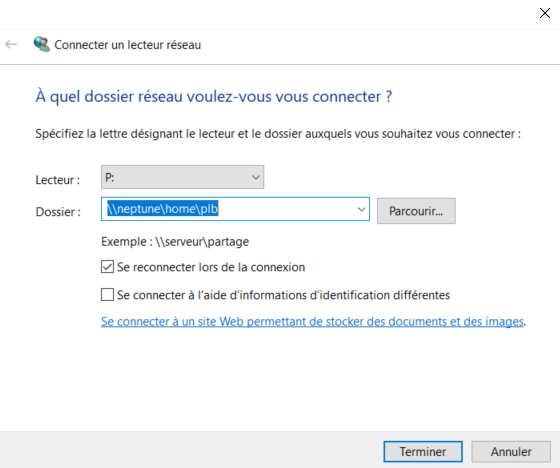
4 ) Sur votre PC vous devrez vérifier que vos associations d’extension de fichier sont bien rattachées au bon logiciel
5 ) Vous devez ensuite générer le fichier
Exemple :
Génération d’un csv par les commandes de l’IBMI
CPYTOIMPF FROMFILE(QGPL/QAUOOPT)
TOSTMF(Liste_Options_PDM.csv)
MBROPT(REPLACE) STMFCCSID(PCASCII)
RCDDLM(CRLF) STRDLM(NONE) FLDDLM(‘;’)
ADDCOLNAM(*SQL)
Le fichier produit s’appelle Liste_Options_PDM.csv
Si vous allez dans le partage windows vous le voyez
Si on voulait boucler la boucle il faudrait pouvoir le lancer directement à partir de l’interface 5250
Vous disposez de 2 commandes coté IBMi pour faire
La première (STRPCO) va démarrer l’intégrateur qui va vous permettre de passer des commmandes sur votre pc
La deuxième (STRPCCMD) va exécuter la commande windows demandée
Ci joint un petit scripte pour enchainer tout ca ici c’est un programme indépendant, mais vous pouvez facilement le glisser dans un pgm de services
Je vous ai joint une commande pour habiller, si vous voulez tester
Le programme
La commande
Exemple :
On demande l’ouverture du fichier généré
==>EXECWIND COMMANDE(‘P:LISTE_DES_OPTIONS_DE_PDM.CSV’)
P: lettre de partage
.CSV associé à excel
Conclusion :
Simple mais efficace
Ne pas oublier de faire du ménage dans les répertoires utilisateurs
Avec TR4 de la version V7R5 est arrivée la vue SYSMEMBERSTAT qui permet d’avoir des statistiques sur les membres, des informations supplémentaires à celles existantes à ce jour.
Voici un exemple :
Résultat
Rappel :
Il existe déjà une vue SYSPARTITIONSTAT qui donne sensiblement les mêmes informations.
Et ne rêvez pas, vous n’avez toujours pas le dernier utilisateur qui a modifié.
EDIT 2026/05/25 :
Il existe une différence notable entre SYSMEMBERSTAT et SYSPARTITIONSTAT
Ce sont deux vues définies ainsi :
QSYS2/SYSMEMBERSTAT :
SELECT A.DBXLB2,A.DBXLFI,
…
B.APPLY_STARTING_RECEIVER
FROM QSYS/QADBXREF A,
LATERAL (
SELECT *
FROM TABLE (
QSYS2.PARTITION_STATISTICS(A.DBXLIB, A.DBXFIL)
) AS X
) AS B
WHERE A.DBXATR IN ('TB', 'PF', 'MQ') AND
B.PARTITION_NUMBER <> 0
QSYS2/SYSPARTITIONSTAT :
SELECT A.DBXLB2,A.DBXLFI,
…
CHAR(COALESCE(B.SYSTEM_TABLE_MEMBER, ''), 10)
FROM QSYS/QADBXREF A,
LATERAL (
SELECT *
FROM TABLE (
QSYS2.PARTITION_STATISTICS(A.DBXLIB, A.DBXFIL)
) AS X
) AS B
WHERE A.DBXATR IN ('TB', 'PF', 'MQ') AND
A.DBXREL = 'Y' AND
B.PARTITION_NUMBER <> 0
La différence porte donc sur QSYS/QADBXREF.DBXREL qui doit être à ‘Y’ pour apparaitre dans SYSPARTITIONSTAT. Ce ‘Y’ indique que le format du fichier est constitué de plus d’un champ :
Créer un fichier sans DDS tel que : CRTPF FILE(NK/WORKFILE) RCDLEN(100)
fera que le fichier NK/WORKFILE sera invisible par SYSPARTITIONSTAT mais bien présent dans la vue SYSMEMBERSTAT
NB : Un fichier PF-SRC a 3 champs il apparait donc aussi dans SYSPARTITIONSTAT
Merci à Nicolas pour sa participation !
Vous avez une notion de PGP dans la mise en place des droits, je vais essayer de vous expliquer en quoi ca consiste.
PGP veut dire groupe principal privé, à ne pas confondre avec le protocole de cryptage, que vous pouvez utiliser sur votre IBMi dans la partie open source pour crypter et décrypter des fichiers reçus de l’extérieur par exemple , pour info ce protocole est souvent utilisé pour le cryptage des mails.
Vous pouvez ajouter un PGP ou le changer s’il y en a déjà un par la commande CHGPGP par CHGOBJPGP
Exemple :
CHGPGP OBJ(‘/qsys.lib/gdata.lib/testpfxx.file’)
NEWPGP(PLB8)
DTAAUT(RWX) OBJAUT(OBJALTER)
RVKOLDAUT(*NO)
EDTOBJAUT gdata/testpfxx *file
On obtient
Utilisat Groupe sur objet
*PUBLIC *CHANGE
QSECOFR *ALL
PLB8 USER DEF < nouveau droit ici
Si vous sauvegardez cet objet
SAVOBJ OBJ(TESTPFXX)
LIB(GDATA)
DEV(*SAVF)
SAVF(GDATA/TESTPFXX1)
et que vous le restaurez
RSTOBJ OBJ(TESTPFXX)
SAVLIB(GDATA)
DEV(*SAVF)
SAVF(GDATA/TESTPFXX1)
RSTLIB(GAIA)
les droits sont conservés
Conclusion, les droits sont stockés sur l’objet et non pas dans le profil comme les droits privés traditionnels que vous ajouter par GRTOBJAUT par exemple.
EDTOBJAUT gaia/testpfxx *file
Utilisat Groupe sur objet
*PUBLIC *CHANGE
QSECOFR *ALL
PLB8 USER DEF << le droit est toujours la
Vous avez des commandes spécifiques
==>go cmdpgp
par exemple , pour voir les objets par PGP
WRKOBJPGP PGP(PLB8)
Conclusion :
C’est un moyen d’avoir un troisième droit sur un objet en plus du public et du propriétaire inclus dans l’objet.
selon les documentations peu nombreuses , ca améliore les performances
Il faut comprendre comment ca fonctionne, si vous en avez sur vos ibmi , mais ce n’est pas stratégique.
Il est conseillé à chaque déploiement de réappliquer les droits sur les objets, ce qui permet de garder une cohérence globale.
il est conseillé de mettre comme propriétaire votre groupe ce qui simplifiera la gestion le pgp et le groupe seront fusionné sur l’objet créé
rappel, si le propriétaire n’existe pas sur le système ou vous restaurez l’objet il sera attribué à QDFTOWN.
Une des nouveautés de la dernière TR est de pouvoir analyser et exporter les analyses de journaux d’audit à partir d’un interface graphique dans navigator for i.
le menu
Vous avez la nouvelle option, gérer les magasins d’audit
vous devez commencer par en créer un
Attention la bibliothèque doit existée
Une fois les données agrégées vous avez une liste de vos magasins
vous avez un menu qui vous permet de voir le détail du contenu du magasin
Vous avez le détail de votre magasin que vous pouvez consulter ou exporter par exemple
le menu action
Conclusion
Ca facilite grandement l’utilisation et la restitution des informations d’audit
Il peut être intéressant de voir les droits qui existent sur un objet, pour comprendre et administrer la sécurité.
Les droits sur un objet sont visibles par la commande DSPOBJAUT, mais également par DSPAUTL si votre objet est protégé par une liste.
Prérequis, vous devez avoir au moins le droit *USE sur la bibliothèque qui contient l’objet.
Cette requête résume l’ensemble de ces droits présents
Rappel :
Ces droits ne sont vérifiés que si votre profil et votre profil de groupe ne sont pas *ALLOBJ
Les droits qui sont systématiquement présents sur les objets, sont les droits *PUBLIC et le propriétaire
Vous voulez savoir quel est le droit d’un utilisateur sur un objet, et comprendre comment il a obtenu ce droit. Voici une commande qui va vous l’afficher.
On ne traitera ici que le mécanisme historique de l’IBMi, pas les droits complétifs obtenus par les groupes additionnels, on considère également que vous avez droit sur la bibliothèque qui contient l’objet.
Rappel le schéma de recherche d’obtention des droits
Le principe est : au premier trouvé il s’arrête !
Notre outil s’appelle DSPUSRAUT2, il existait déjà sur Git une version sans écran DSPUSRAUT
La commande
Le résultat
Dans notre exemple le droit est *ALL et il est obtenu grâce au profil de groupe mentionné dans la liste d’autorisation.
Les sources de l’outil DSPUSRAUT2 se trouvent ici :
https://github.com/Plberthoin/PLB/tree/master/GTOOLS/
Vous avez 4 sources à compiler dans cet ordre, un DSPF, un PNLGRP, un CLLE (en adoption de droit par rapport à un profil qui a *ALLOBJ) et un CMD.
Voila, simple et efficace.
Ça peut vous permettre de comprendre rapidement des accès ou des refus et maintenant grâce aux services SQL, vous pouvez administrer une grande partie des autorisations.
Vous pouvez aussi utiliser les collectes de droits pour retrouver des informations intéressantes qui sont plus complètes mais plus compliquées à utiliser …
Conseil :
Si vous voulez mettre en place une politique de sécurité intéressante vous devez viser le niveau 5 ou 6
Comment faire afficher un écran à un traitement batch ?
Les traitements 5250 sont faits pour tourner en interactif, mais pour différentes raisons vous pouvez vouloir les faire tourner en batch :
Pas de login
sécurisation pas de attn request
etc …
Voici un exemple, dans une société ou j’ai travaillé, les unités de productions pouvaient demander un mot de passe à l’astreinte, par exemple la nuit.
La solution la plus simple qu’on avait trouvée était de lui afficher un programme de changement sur son unité écran.
On lui demandait donc son profil utilisateur et son unité écran et on lançait le programme sur celle ci, il pouvait changer son mot de passe directement.
C’est cet exemple que j’ai simplifié qui est ci dessous
le DSPF source
Le CLP source
Le CLP cible
La seule spécificité est de choisir l’unité écran d’affichage, pour qu’elle soit éligible elle doit être à la mire de connexion.
La commande pour habiller
le lancement job source:
La saisie sur le job cible :
Sur un changement de mot de passe, il peut être important d’avoir un suivi ?
Bien sur, vous pouvez ajouter des contrôles …
Le job cible qui tourne en batch !
Donc pas de possibilité d’ATTN Request , et messages d’erreurs dans QSYSOPR
Remarques :
Vous pouvez choisir l’utilisateur de lancement, mais QSECOFR est interdit dans un SBMJOB
Simple mais efficace, mais difficilement généralisable, on doit avoir un OVRDBF par DSPF
Intéressant pour des demandes ponctuelles
Dans les CLP vous pouvez indiquer directement l’unité sur la commande SNDRCVF
Vous avez tous des enregistrements qui restent verrouillés dans vos traitements 5250, par exemple parce que la personne à quitter son poste.
Vous voulez donc qu’au bout d’un certain temps, votre programme déverrouille l’enregistrement
Vous avez une première solution qui est système
Elle se base sur les valeurs systèmes
QINACTITV qui indique un délai en seconde
QINACTMSGQ ou vous indiquez:
Une MSGQ, un message CPI1126 sera envoyé, à vous de mettre en place un watcher qui analyse et traite ces messages
*DSCJOB votre travail sera déconnecté et le système tentera de vous reconnecter (attention ca ne déverrouille pas toutes les ressources)
*ENDJOB votre travail sera arrêté, et donc tous sera libéré avec risques de déphasage dans votre base de données.
Mais vous pouvez être plus précis en le prévoyant dans les développements que vous ciblerez comme étant sensible, voici un exemple ci-dessous .
Notre exemple commenté
Dans le DSPF, vous devrez compiler votre écran avec un paramètre WAITRCD(délai en secondes), passer ce délai le système quittera le READ en attente.
Vous pouvez également indiquer ce paramètre temporairement par la commande OVRDSPF
Dans le programme RPGLE
Vous devrez indiquer l’option maxdev(*file) sur votre écran (c’est celle qui vous permet d’avoir plusieurs travails sur le même écran, pour faire une bataille navale par exemple)
Dans votre traitement vous ne pouvez pas utiliser l’instruction EXFMT (qui est un condensé d’un write et d’un read)
Vous devez explicitement indiquer les 2 instructions
WRITE du format ;
READ du fichier ;
Pour tester et savoir si vous avez dépassé le delai, vous pouvez tester la fonction %status qui vous renverra la valeur 01331 si vous avez débordé, vous pouvez également utiliser L’infds de votre écran.
Voici un exemple ou on a mis que ce qui est indispensable, à vous d’ajouter ce qui sera nécessaire à votre cas .
L’écran DSPF
Dans notre exemple nous utilisons GDDS qui permet de mémoriser les options de compile pour les DSPF chez vous, vous devrez le mettre dans la commande de création de votre écran
==>CRTDSPF … WAITRCD(60) …
Le RPGLE
Conclusion :
C’est simple et efficace et certains traitements devraient avoir cette option
Vous pouvez aussi utiliser facilement cette technique pour faire du rafraichissement auto, par exemple un tableau de bord toutes les 3 minutes …
Voir également cet exemple en CLP dans un article précédent ici : https://www.gaia.fr/reaffichage-automatique-dun-dspf/